L’essentiel
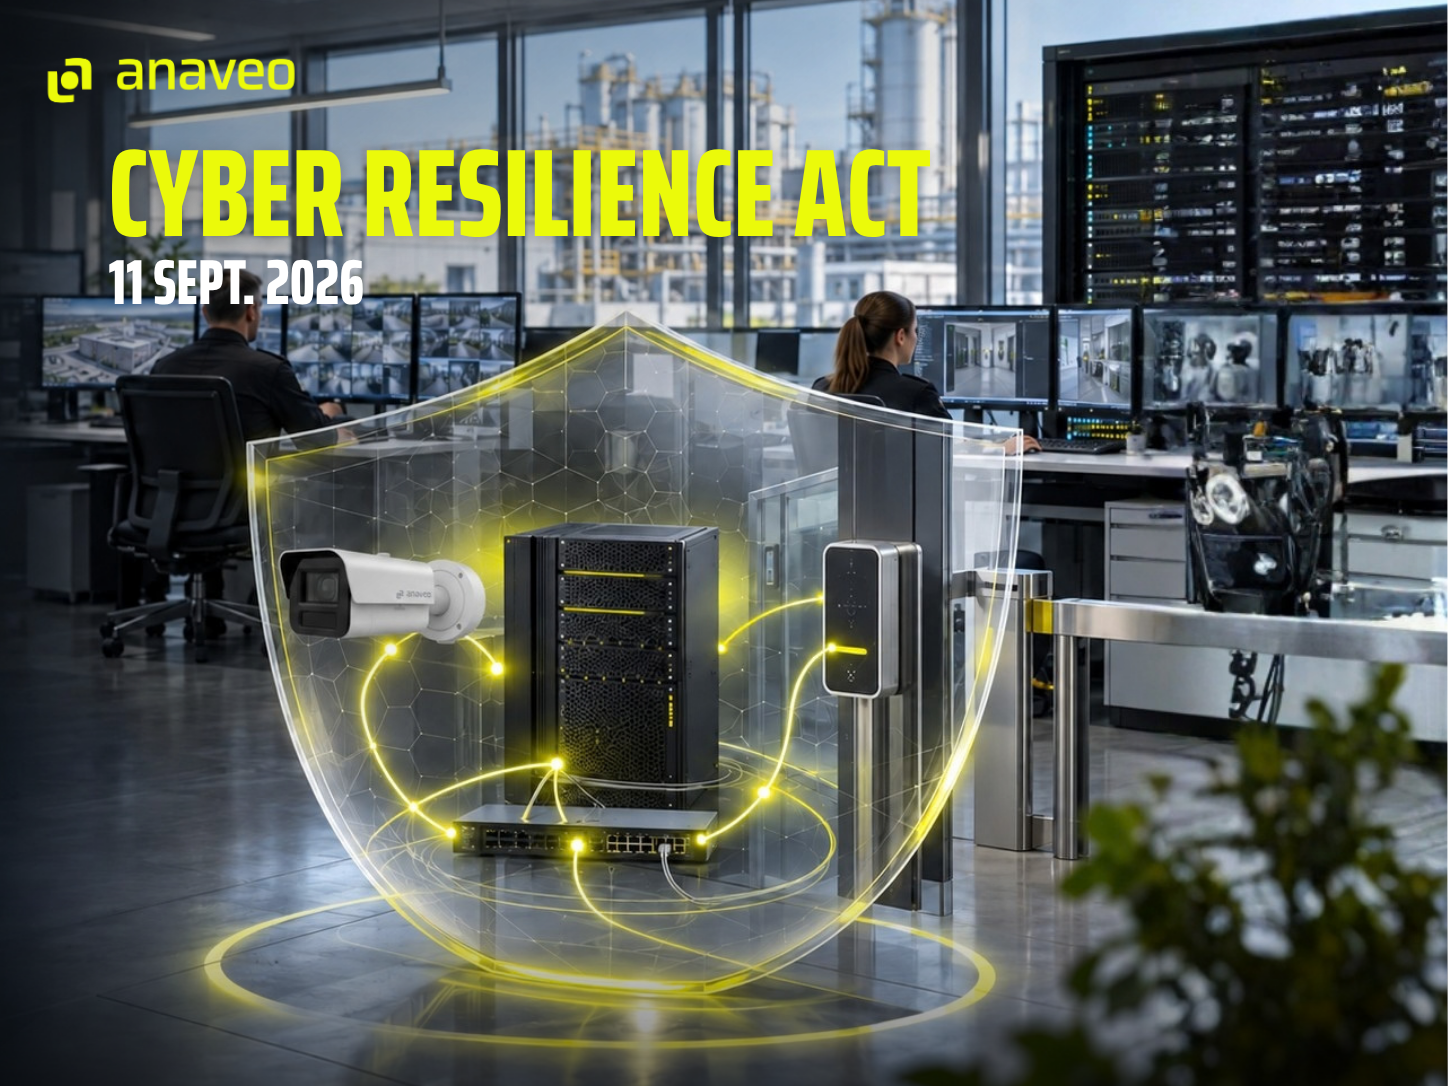
- Le Cyber Resilience Act impose depuis le 11 septembre 2026 une obligation de signalement aux fabricants de produits numériques vendus dans l’Union.
- Les délais : une alerte sous 24 heures et une notification complète sous 72 heures dès qu’une vulnérabilité est activement exploitée, puis un rapport final dans les 14 jours qui suivent la mise à disposition d’un correctif.
- Le périmètre : caméras de vidéoprotection, enregistreurs, lecteurs de badge et contrôleurs d’accès sont des produits comportant des éléments numériques.
- Le point que peu d’exploitants ont relevé : l’obligation couvre aussi les équipements déjà installés, et non les seuls matériels achetés demain.
- Ce qui change pour vous : vous n’êtes pas le fabricant, vous n’avez donc rien à signaler. Mais le silence coûte désormais cher à celui qui vous vend le matériel.
Une caméra installée il y a plusieurs années continue de filmer, et continue d’être connectée. Son micrologiciel, lui, n’a pas bougé. Le 11 septembre 2026, une règle européenne est entrée en application qui change la façon dont les failles de ces équipements remontent à la surface. Elle ne vous impose rien. Elle déplace la charge sur celui qui a conçu le produit, et elle rend son silence coûteux.
Ce qui a changé le 11 septembre 2026
Le Cyber Resilience Act est entré en vigueur le 10 décembre 2024, avec une application échelonnée. Le 11 septembre 2026 marque la première échéance qui engage directement les fabricants : l’entrée en application de son article 14, consacré au signalement.
Le principe tient en une phrase. Un fabricant qui découvre qu’une vulnérabilité de son produit est activement exploitée ne peut plus la traiter à son rythme et communiquer quand il le juge opportun. Il doit alerter les autorités, dans des délais courts, sur une plateforme européenne unique mise en service à cette date.
Jusqu’ici, le rythme de la divulgation relevait largement de la politique de chaque constructeur. Il relève désormais du droit, et son non-respect est sanctionné au niveau le plus élevé prévu par le règlement.
Les trois délais, et à qui va le signalement
Pour une vulnérabilité activement exploitée, le fabricant doit :
| Délai | Ce qu’il doit produire |
|---|---|
| 24 heures | Une alerte précoce, à compter du moment où il a connaissance de l’exploitation |
| 72 heures | Une notification complète : nature de la faille, mesures correctives ou d’atténuation disponibles |
| 14 jours | Un rapport final, à compter de la mise à disposition d’une mesure corrective |
Un régime voisin s’applique aux incidents graves affectant la sécurité du produit, avec un rapport final dans le mois qui suit l’envoi de la notification.
De quels produits parle-t-on ?
Le règlement vise les produits comportant des éléments numériques, c’est-à-dire les produits matériels ou logiciels dont l’usage prévu comporte une connexion de données, directe ou indirecte, à un appareil ou à un réseau. Un dispositif de sûreté électronique contemporain entre dans cette définition sans discussion : caméras IP, enregistreurs et serveurs d’enregistrement, logiciels de supervision, passerelles cloud, centrales d’alarme, lecteurs et contrôleurs d’accès.
Ce que dit l’annexe III, et ce qu’un second texte est venu préciser
Le règlement gradue ensuite les produits. Une annexe énumère les catégories dites importantes, soumises à une évaluation de conformité plus exigeante que le régime général. Deux de ses rubriques intéressent la sûreté électronique.
La rubrique vise les systèmes de gestion d’identité et de gestion des accès privilégiés, et mentionne parmi eux les lecteurs d’authentification et de contrôle d’accès, y compris biométriques. Sa formulation ne les restreint pas à un usage domestique.
La seconde vise les produits de domotique dotés de fonctions de sécurité, et cite les serrures connectées, les caméras de sécurité, les moniteurs pour bébés et les systèmes d’alarme. Cette rubrique désigne l’équipement de la maison.
D’où une question que le règlement lui-même ne tranche pas : une caméra de vidéoprotection déployée sur un site industriel ou un point de vente relève-t-elle de cette seconde rubrique, ou du régime général ?
Le critère n’est donc pas la nature de l’équipement, c’est le cadre auquel il est destiné. Une caméra conçue pour un site professionnel relève du régime général. Une caméra conçue pour le domicile reste dans la catégorie domotique, même si elle est également vendue à des entreprises : c’est la destination d’origine qui commande, et non l’usage final.
Pour ce qui nous occupe, la conséquence pratique reste la même dans les deux cas : l’obligation de signalement s’applique de façon identique, et seule la lourdeur de l’évaluation de conformité diffère, laquelle ne produira ses effets qu’à partir de décembre 2027.
Le point que peu d’entreprises ont relevé : votre parc installé est concerné
C’est la disposition qui change la portée pratique du texte, et elle se trouve dans ses dispositions transitoires.
La règle générale est celle qu’on attend : les produits mis sur le marché avant le 11 décembre 2027 ne sont soumis aux exigences du règlement que s’ils font l’objet d’une modification substantielle. Un parc existant n’a donc pas à être remis à niveau ni recertifié.
La conséquence est directe. Ce n’est pas une règle qui concernera les caméras que vous achèterez en 2028. C’est une règle qui porte, depuis le 11 septembre 2026, sur les équipements que vous exploitez aujourd’hui, y compris les plus anciens, ceux dont plus personne dans l’entreprise ne suit les bulletins de sécurité.
Ce qui change pour vous
Soyons précis, car c’est là que beaucoup d’articles promettent trop : le signalement va aux autorités, pas à vous. Il n’existe pas de registre public où vous iriez consulter les failles de votre matériel, et le canal par lequel vous apprenez qu’un correctif existe reste le même qu’avant, votre constructeur et votre prestataire.
Ce qui change est plus indirect, et plus profond. Le silence devient coûteux pour le fabricant. Un constructeur qui laisse traîner une vulnérabilité exploitée s’expose désormais au palier de sanction le plus élevé du règlement. La qualité du suivi des vulnérabilités cesse d’être un engagement commercial pour devenir une obligation légale, et donc quelque chose qui s’exige, se compare et s’inscrit dans un contrat.
Encore faut-il que l’information, une fois émise, trouve quelqu’un chez vous. Elle suppose que l’on sache quels équipements composent le parc, quelles versions y tournent, et par où arrive un bulletin de sécurité. C’est un travail d’inventaire et de veille, pas un travail de conformité.
Cinq questions pour évaluer où vous en êtes
Elles se posent à un fournisseur, et elles se posent tout autant en interne.
- Disposez-vous d’un inventaire à jour de vos équipements de sûreté, modèles et versions de micrologiciel comprises ?
- Qui reçoit les bulletins de sécurité de vos constructeurs, et que se passe-t-il concrètement quand l’un d’eux arrive ?
- Vos équipements reçoivent-ils encore des correctifs ? Un produit sorti du support de son fabricant ne sera pas corrigé, quelle que soit la loi.
- Combien de temps s’écoule entre la publication d’un correctif et son application sur votre parc ? C’est cette durée, et elle seule, qui mesure votre exposition réelle.
- Vos équipements de sûreté sont-ils segmentés du reste de votre réseau ? Une caméra vulnérable sur le même segment que votre informatique de gestion n’est plus un problème de sûreté, c’est un problème de système d’information.
Ce que le règlement ne vous demande pas
Les importateurs et les distributeurs portent des obligations propres, essentiellement de vérification : s’assurer que les produits qu’ils mettent en circulation sont conformes, documentés et marqués CE.
Les sanctions visent les mêmes acteurs. Le règlement prévoit un barème gradué dont le niveau le plus élevé, qui couvre expressément les obligations de signalement, atteint 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Un aménagement existe pour les micro et petites entreprises, mais il est plus étroit qu’on ne le lit souvent : il lève l’amende encourue pour un dépassement de l’alerte des 24 heures, et rien d’autre. L’obligation de signaler demeure entière.
Cyber Resilience Act, NIS2, RGPD : comment les trois se répondent
Ces textes ne se recouvrent pas, ils s’emboîtent, et il est utile de savoir lequel répond à quelle question.
Encadre les données : ce que vous filmez, pourquoi, combien de temps vous le conservez, qui y accède.
Encadre votre organisation si elle entre dans son champ : gouvernance de la cybersécurité, gestion des vulnérabilités, sécurité de la chaîne d’approvisionnement.
Encadre le produit lui-même, en amont, chez celui qui le conçoit et le met sur le marché.
Les obligations imposées au fabricant alimentent précisément la veille sur les vulnérabilités que NIS2 demande de tenir.
Le calendrier du règlement
- 10 déc. 2024Entrée en vigueur du règlement.
- 11 juin 2026Notification des organismes d’évaluation de la conformité.
- 11 sept. 2026Obligations de signalement des vulnérabilités activement exploitées et des incidents graves.
- 11 déc. 2027Application pleine et entière : exigences essentielles, documentation technique, marquage CE.
Et ANAVEO, concrètement
Ce règlement nous oblige
Chez ANAVEO, la cybersécurité fait partie de la conception de nos solutions, de leur exploitation et de leur maintien dans le temps.
Nous ne fabriquons pas les équipements. Nous éditons le logiciel embarqué dès la caméra, de bout en bout, durci via notre plateforme de vidéoprotection algorithmique cloud-hybride Innoveo et l’ensemble des logiciels comme Innoveo Analytics.
Ces solutions sont conçues « Security by design », dès la conception et sur l’ensemble de la chaîne de valeur, dont les caméras sont le premier maillon. Cette Security by design est garantie par notre solution Innoveo Secure.
Or le règlement vise les produits comportant des éléments numériques, et un logiciel en est un. C’est à ce titre que les obligations de signalement des vulnérabilités activement exploitées et des incidents graves nous concernent directement, depuis le 11 septembre 2026.
Ce qui est en place
Cette responsabilité s’appuie sur une maîtrise technologique construite en interne. INNOVEO est développée par nos équipes en France, avec une architecture pensée dès l’origine pour la cybersécurité : authentification à deux facteurs, chiffrement des flux, gestion des accès, sécurisation de la plateforme et de son environnement cloud, supervision des événements et traçabilité.
Notre infrastructure est également conçue dans une logique de résilience. Les environnements sont hébergés en France sur une architecture redondée, afin de garantir la continuité de service et de limiter les risques liés à une défaillance isolée.
Mais la cybersécurité ne s’arrête pas à l’hébergement ou au logiciel. Elle se joue aussi dans la durée. C’est pourquoi ANAVEO structure son dispositif autour de trois dimensions complémentaires : l’exploitation et le monitoring, le maintien en condition opérationnelle du parc et la cybersécurité.
Notre approche repose sur la supervision globale des installations, des équipements et de leurs versions, la gestion des accès, les audits de sécurité et le suivi des événements. Notre Centre des Opérations de Sécurité contribue à cette démarche en renforçant la surveillance des installations et la capacité de réaction face aux incidents, avec l’ensemble des services avancés de Cyber-Résilience qu’il propose.
Car sécuriser un parc de caméras, ce n’est pas seulement garantir son bon fonctionnement. C’est aussi connaître son niveau d’exposition, pouvoir agir lorsqu’une vulnérabilité apparaît, et gérer ces enjeux de façon proactive.
Ce qui est en cours, et nous préférons le dire
Nous travaillons également sur la chaîne d’approvisionnement et sur les composants qui entrent dans nos solutions. La conformité au Cyber Resilience Act ne repose pas uniquement sur le logiciel : elle implique aussi de maîtriser les dépendances matérielles et les fournisseurs. Ce travail est aujourd’hui engagé.
En parallèle, ANAVEO a lancé sa démarche de certification ISO 27001 et ISO 42001 avec Marsh. La première étape, une GAP Analysis, a débuté le 17 septembre 2026 afin de mesurer précisément les écarts entre nos pratiques actuelles et les exigences des référentiels.
Notre objectif n’est donc pas simplement de vendre un système de sûreté. Il est de proposer une plateforme développée, supervisée, maintenue et sécurisée dans la durée, avec une capacité à agir sur l’ensemble de la chaîne : logiciel, infrastructure, accès, équipements, réseau et accompagnement client.
C’est cette maîtrise de bout en bout qui fait la différence : une sécurité électronique qui ne se contente pas de fonctionner aujourd’hui, mais qui est pensée pour rester exploitable, maintenable et résiliente demain.
Les cinq questions, et nos réponses
Les cinq questions posées plus haut valent pour tout fournisseur, nous compris. Posez-les-nous : nous y répondons par écrit, point par point.
Questions fréquentes
Suis-je en infraction si mes caméras présentent une vulnérabilité ?
Non. Le Cyber Resilience Act n’impose aucune obligation à l’exploitant. En revanche, si votre organisation entre dans le champ de NIS2, la gestion de ces vulnérabilités relèvera de vos propres obligations, à un autre titre.
Dois-je remplacer les équipements installés avant septembre 2026 ?
Non. Les exigences de conception et de marquage ne s’appliquent pas rétroactivement à un parc existant. Seules les obligations de signalement, qui pèsent sur le fabricant, couvrent également les produits déjà mis sur le marché.
Comment savoir si une vulnérabilité a été signalée sur mon matériel ?
Les signalements sont adressés aux autorités, pas aux clients finaux. En pratique, l’information vous parvient par les bulletins de sécurité du constructeur et par votre prestataire. C’est la raison pour laquelle l’inventaire du parc et l’identification d’un destinataire de la veille sont les deux premiers gestes utiles.
Mon prestataire est-il un fabricant au sens du règlement ?
Il l’est dès lors qu’il met un produit sur le marché européen sous son propre nom ou sa propre marque, ce qui est le cas de tout acteur qui conçoit et développe ses propres équipements. Un revendeur qui se borne à distribuer des produits tiers relève, lui, des obligations de distributeur. La question vaut d’être posée à votre fournisseur : elle détermine qui, dans la chaîne, porte l’obligation de signalement, et donc à qui vous pouvez la demander.
Un fournisseur qui ne fabrique pas physiquement le matériel peut-il être fabricant ?
Oui, et c’est le cas le plus fréquent. La définition du règlement retient aussi bien celui qui développe ou fabrique lui-même que celui qui fait concevoir, développer ou fabriquer, dès lors qu’il commercialise le produit sous son nom ou sa marque. Faire produire ses équipements par un partenaire industriel n’exonère de rien. Et le logiciel embarqué est lui-même un produit comportant des éléments numériques : celui qui l’écrit en répond.
Un équipement peut-il être « conforme au Cyber Resilience Act » aujourd’hui ?
Non, pas au sens du marquage. Les exigences essentielles du règlement et le marquage CE qui les atteste n’entrent en application qu’au 11 décembre 2027. Un équipement marqué CE aujourd’hui l’est au titre d’autres réglementations, compatibilité électromagnétique ou équipements radio par exemple. Si un fournisseur vous annonce en 2026 un produit « conforme CRA », demandez-lui sur quelle évaluation il s’appuie. En revanche, l’obligation de signalement, elle, s’applique bel et bien depuis le 11 septembre 2026.
Le règlement s’applique-t-il aux logiciels de supervision ?
Oui. Le règlement vise les produits comportant des éléments numériques, matériels comme logiciels. Un logiciel de supervision vidéo mis sur le marché européen entre dans son champ, au même titre qu’une caméra.
Un doute sur l’état de votre parc ?
Inventaire des équipements et de leurs versions, suivi des correctifs, exploitation dans la durée : parlons de ce que vos installations exigent réellement.
Nous contacterSources
- Règlement (UE) 2024/2847 du Parlement européen et du Conseil du 23 octobre 2024 (Cyber Resilience Act), en particulier ses articles 3, 14, 64, 69 et 71 et son annexe III (eur-lex.europa.eu)
- Règlement d’exécution (UE) 2025/2392 de la Commission du 28 novembre 2025, descriptions techniques des catégories de produits importants et critiques (eur-lex.europa.eu)
- ANSSI, questions fréquentes sur le Cyber Resilience Act (cyber.gouv.fr)
- Commission européenne, obligations de signalement du CRA (digital-strategy.ec.europa.eu)
- Directive (UE) 2022/2555 (NIS2), ANSSI (cyber.gouv.fr)